Интересное:
NEAR AI взломали: хакеры получили данные пользователей
Новости Криптовалюты
NEAR AI взломали: хакеры получили данные пользователей
- Автор: cryptonew
Поделиться:
Содержание:
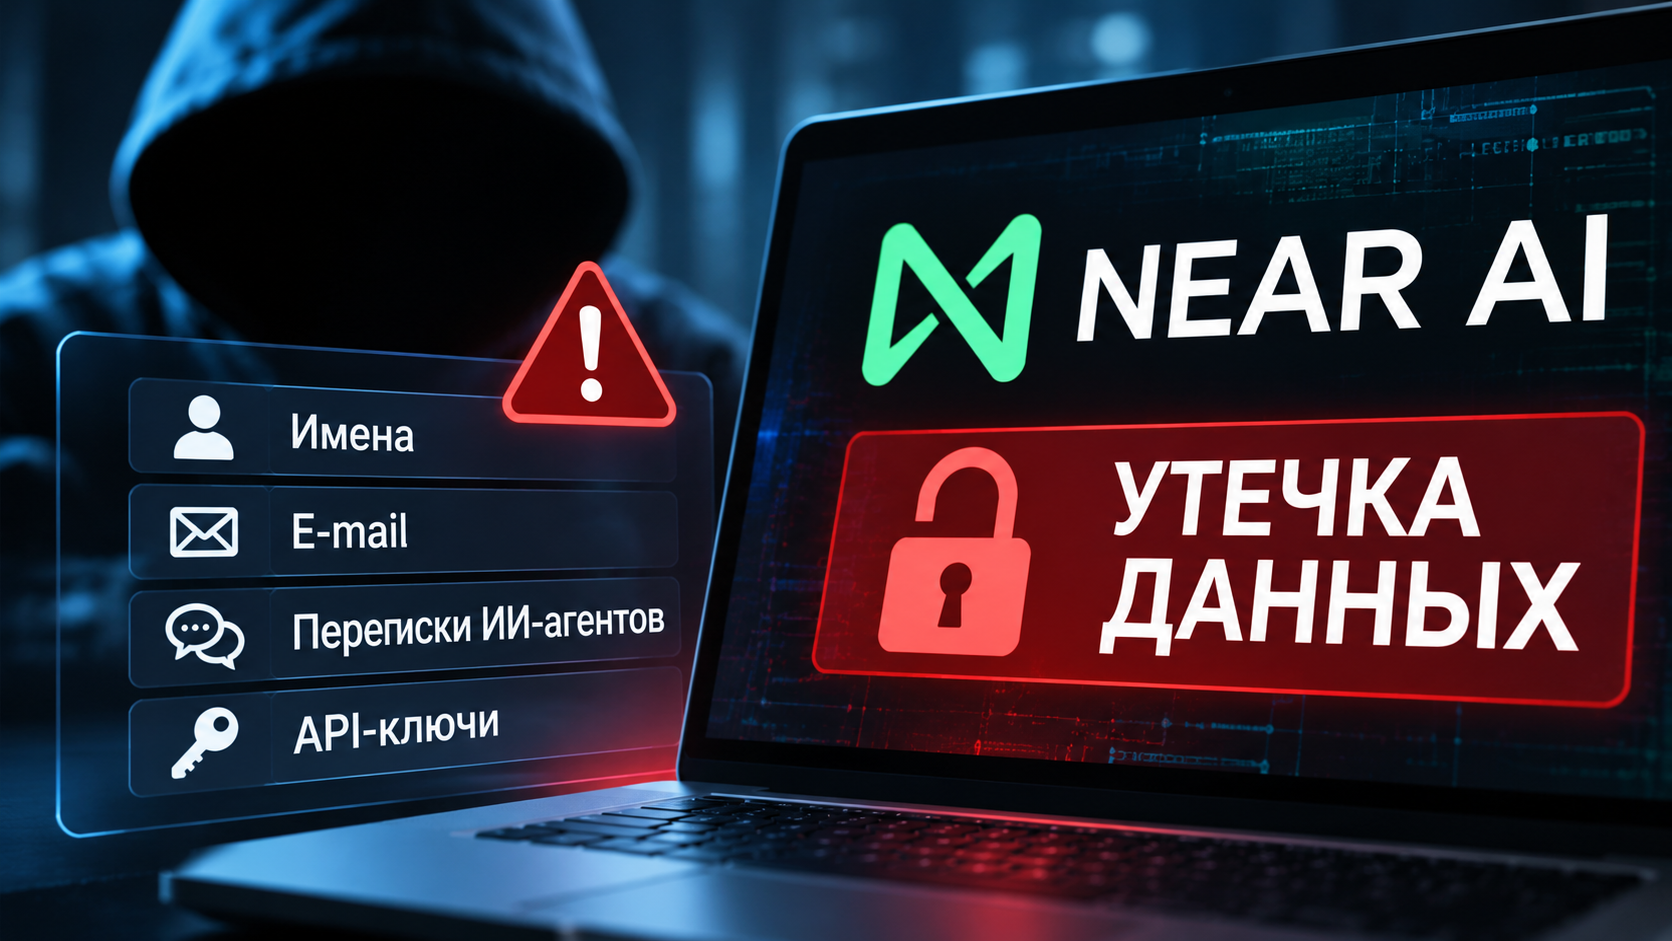
Компания NEAR AI, развивающая инфраструктуру искусственного интеллекта в экосистеме NEAR, о взломе своих серверов. Злоумышленник получил доступ к информации примерно 100 пользователей, данным 18 ИИ-агентов и API-ключам двух клиентов. Инцидент произошёл 8 ноября 2026 года, а официальный отчёт был опубликован на следующий день.
Компания заявила, что уязвимость устранена, скомпрометированные ключи заменены, а работа облачного сервиса NEAR AI Cloud восстановлена. Сам блокчейн NEAR Protocol, согласно опубликованным сообщениям, не пострадал.
Причиной атаки стала уязвимость в SGLang — программном обеспечении, которое используется для запуска и обработки запросов к моделям искусственного интеллекта.
Ошибка позволила злоумышленнику удалённо выполнить программный код на одном из серверов NEAR AI. Получив первоначальный доступ, атакующий смог проникнуть в другие внутренние системы компании.
В частности, он добрался до инфраструктуры ранее выведенного из эксплуатации сервиса Private Chat. Оттуда были загружены имена и электронные адреса примерно 100 пользователей. В отдельных случаях утечка также затронула сведения о тарифных планах и балансах аккаунтов.
При этом NEAR AI не обнаружила признаков доступа к сохранённым перепискам Private Chat или загруженным пользователями файлам.
Более серьёзные последствия затронули старую версию платформы NEAR AI Agents. Злоумышленник получил данные 18 агентов, включая истории переписок, настройки и технические журналы.
В этих журналах находились API-ключи двух клиентов NEAR AI Cloud. Компания уже отозвала их, чтобы предотвратить дальнейшее несанкционированное использование.
Отдельное внимание разработчики уделили конфиденциальным вычислениям. NEAR AI использует защищённые аппаратные среды TEE, предназначенные для изоляции пользовательских данных.
Однако 8 ноября злоумышленник потенциально мог наблюдать запросы, обрабатывавшиеся на взломанном сервере, в том числе в конфиденциальном режиме. Это не означает, что все такие запросы действительно были прочитаны, но показывает ограничения существующей защиты.
После обнаружения атаки компания завершила активные пользовательские сеансы, отозвала административные учётные данные и заменила токены ИИ-агентов.
Уязвимость SGLang была исправлена на всех серверах обработки запросов. Разработчики также провели проверку инфраструктуры и уведомили пользователей, чьи данные подтвердились как затронутые.
Сервис NEAR AI Cloud уже возобновил работу. При этом Private Chat остаётся отключённым.
Пострадавшим пользователям направлены индивидуальные уведомления с адреса security@near.ai. Компания рекомендует осторожно относиться к подозрительным сообщениям, особенно если отправители ссылаются на данные аккаунта или его баланс.
Важно различать облачную инфраструктуру NEAR AI и сам блокчейн NEAR Protocol. В опубликованном отчёте речь идёт о компрометации серверов искусственного интеллекта, а не о взломе механизма консенсуса или криптовалютных кошельков сети.
Поэтому оснований утверждать, что злоумышленник получил доступ к средствам держателей NEAR, на данный момент нет.
Главный вывод инцидента касается безопасности ИИ-инфраструктуры. Даже аппаратная изоляция не гарантирует защиту, если уязвимость находится внутри программного обеспечения, обрабатывающего пользовательские запросы.
NEAR AI удалось локализовать атаку и восстановить облачный сервис, однако утечка показала, что конфиденциальные ИИ-системы остаются уязвимыми к ошибкам в используемом программном обеспечении.
Отказ от ответственности: Содержание отражает личные взгляды автора и текущую рыночную ситуацию. Пожалуйста, проведите собственное исследование, прежде чем инвестировать в криптовалюты, поскольку ни автор, ни издание не несут ответственности за любые финансовые потери.
Компания заявила, что уязвимость устранена, скомпрометированные ключи заменены, а работа облачного сервиса NEAR AI Cloud восстановлена. Сам блокчейн NEAR Protocol, согласно опубликованным сообщениям, не пострадал.
Как хакеры проникли в NEAR AI
Причиной атаки стала уязвимость в SGLang — программном обеспечении, которое используется для запуска и обработки запросов к моделям искусственного интеллекта.
Ошибка позволила злоумышленнику удалённо выполнить программный код на одном из серверов NEAR AI. Получив первоначальный доступ, атакующий смог проникнуть в другие внутренние системы компании.
В частности, он добрался до инфраструктуры ранее выведенного из эксплуатации сервиса Private Chat. Оттуда были загружены имена и электронные адреса примерно 100 пользователей. В отдельных случаях утечка также затронула сведения о тарифных планах и балансах аккаунтов.
При этом NEAR AI не обнаружила признаков доступа к сохранённым перепискам Private Chat или загруженным пользователями файлам.
Под угрозой оказались 18 ИИ-агентов
Более серьёзные последствия затронули старую версию платформы NEAR AI Agents. Злоумышленник получил данные 18 агентов, включая истории переписок, настройки и технические журналы.
В этих журналах находились API-ключи двух клиентов NEAR AI Cloud. Компания уже отозвала их, чтобы предотвратить дальнейшее несанкционированное использование.
Отдельное внимание разработчики уделили конфиденциальным вычислениям. NEAR AI использует защищённые аппаратные среды TEE, предназначенные для изоляции пользовательских данных.
Однако 8 ноября злоумышленник потенциально мог наблюдать запросы, обрабатывавшиеся на взломанном сервере, в том числе в конфиденциальном режиме. Это не означает, что все такие запросы действительно были прочитаны, но показывает ограничения существующей защиты.
Что предприняла NEAR AI
После обнаружения атаки компания завершила активные пользовательские сеансы, отозвала административные учётные данные и заменила токены ИИ-агентов.
Уязвимость SGLang была исправлена на всех серверах обработки запросов. Разработчики также провели проверку инфраструктуры и уведомили пользователей, чьи данные подтвердились как затронутые.
Сервис NEAR AI Cloud уже возобновил работу. При этом Private Chat остаётся отключённым.
Пострадавшим пользователям направлены индивидуальные уведомления с адреса security@near.ai. Компания рекомендует осторожно относиться к подозрительным сообщениям, особенно если отправители ссылаются на данные аккаунта или его баланс.
Что взлом означает для NEAR Protocol
Важно различать облачную инфраструктуру NEAR AI и сам блокчейн NEAR Protocol. В опубликованном отчёте речь идёт о компрометации серверов искусственного интеллекта, а не о взломе механизма консенсуса или криптовалютных кошельков сети.
Поэтому оснований утверждать, что злоумышленник получил доступ к средствам держателей NEAR, на данный момент нет.
Главный вывод инцидента касается безопасности ИИ-инфраструктуры. Даже аппаратная изоляция не гарантирует защиту, если уязвимость находится внутри программного обеспечения, обрабатывающего пользовательские запросы.
NEAR AI удалось локализовать атаку и восстановить облачный сервис, однако утечка показала, что конфиденциальные ИИ-системы остаются уязвимыми к ошибкам в используемом программном обеспечении.
Отказ от ответственности: Содержание отражает личные взгляды автора и текущую рыночную ситуацию. Пожалуйста, проведите собственное исследование, прежде чем инвестировать в криптовалюты, поскольку ни автор, ни издание не несут ответственности за любые финансовые потери.
Комментарии
Категории
Случайное

Исследование: Майнинг биткоинов
11-09-2023, 15:20

Факторы, которые могут изменить
7-07-2021, 12:27

CME делает ставки на альткоины и
16-01-2026, 16:13
Критический день для цены биткоинов.
30-04-2021, 10:10

Падение резервов биткоина, усиленное
12-06-2023, 12:50