Интересное:
Два протокола DeFi взломаны!
Хакер украл 11 миллионов криптовалют после атаки на приложения протокола кредитования DeFi Agave и Hundred Finance.
Хакер украл около 11 миллионов долларов в Wrapped ETH, Wrapped BTC, Chainlink, USDC, Gnosis и Wrapped XDAI после использования атаки «повторного входа» на приложения протокола кредитования DeFi Agave и Hundred Finance.
Атака произошла через 24 часа после новостей об эксплойте Deus Finance, в ходе которого хакеры украли более 3 миллионов долларов в Dai и Ethereum с платформы кредитных договоров.
Хакер украл 11 миллионов долларов в атаке DeFi
Хакер украл около 11 миллионов долларов в Wrapped ETH, Wrapped BTC, Chainlink, USDC, Gnosis и Wrapped XDAI после использования атаки «повторного входа» на приложения протокола кредитования DeFi Agave и Hundred Finance.
Атака произошла через 24 часа после новостей об эксплойте Deus Finance, в ходе которого хакеры украли более 3 миллионов долларов в Dai и Ethereum с платформы кредитных договоров.
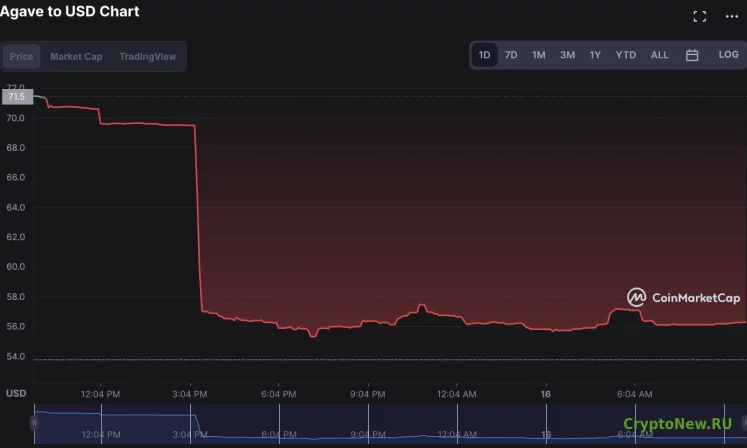
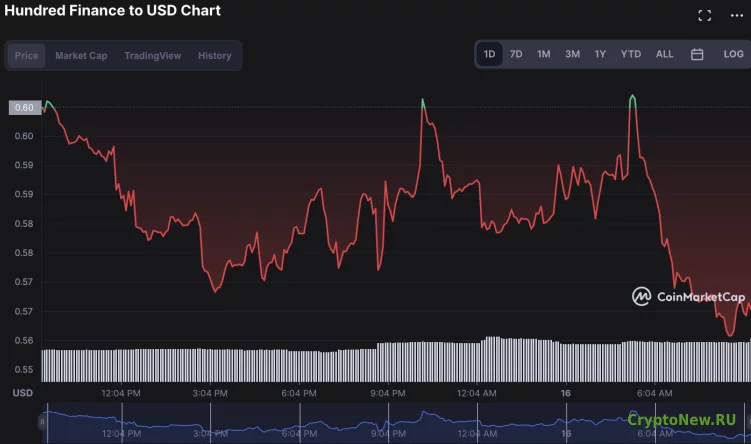
Согласно данным CoinMarketCap, после атаки токен Agave AGVE упал более чем на 20 процентов. С другой стороны, токен Hund Finances HND зафиксировал падение до 10 процентов сразу после объявления об атаке.
Agave сообщила об атаке в своем Twitter-аккаунте во вторник, 15 числа, в 13:30 UTC. Agave поделилась следующими заявлениями в Твиттере:
Команда Hundred Finance также написала в Твиттере, что сеть Gnosis подвергается злоупотреблениям, и приостановила свои рынки, пока они продолжают расследование.
Согласно ончейн-анализу, адрес, связанный со злоумышленником, потратил более 2100 ETH на сумму более 5,5 миллионов долларов на отмывание украденных токенов.
Шеген, разработчик Solidity и создатель реализации протокола ликвидности NFT, написал в Твиттере, что он потерял 225 000 долларов в результате эксплойта, и их расследования показали, что атака произошла с использованием функции контракта wETH в цепочке Gnosis, которая позволила злоумышленнику продолжать заимствовать криптовалюты.
Злоумышленник воспользовался этой уязвимостью и постоянно брал взаймы под залог, который они выдали, до тех пор, пока средства не были сняты с протоколов.
В своих заявлениях Шеген сказал, что, хотя смарт-контракт на Agave в основном такой же, как и на Aave, который обеспечил 18,4 миллиарда долларов, каждый исследователь безопасности проверил его, поэтому не имеет смысла предполагать, что контракт является безопасным.
Разница между Aave и Agave заключается в том, что «Aave активно проверяет повторный вход, прежде чем размещать токены в основной сети, чтобы избежать подобных атак», — сказал исследователь безопасности блокчейна Мудит Гупта.
Шеген заявил, что не винит разработчиков Agave в том, что они не смогли предотвратить атаку, и сказал:
Agave в настоящее время расследует эксплойт в финансовом протоколе Agave. Мы сообщим вам, как только узнаем больше. Мы остановили контракты на платформе, пока не придумали, как решить проблему.
Команда Hundred Finance также написала в Твиттере, что сеть Gnosis подвергается злоупотреблениям, и приостановила свои рынки, пока они продолжают расследование.
Согласно ончейн-анализу, адрес, связанный со злоумышленником, потратил более 2100 ETH на сумму более 5,5 миллионов долларов на отмывание украденных токенов.
Шеген, разработчик Solidity и создатель реализации протокола ликвидности NFT, написал в Твиттере, что он потерял 225 000 долларов в результате эксплойта, и их расследования показали, что атака произошла с использованием функции контракта wETH в цепочке Gnosis, которая позволила злоумышленнику продолжать заимствовать криптовалюты.
Злоумышленник воспользовался этой уязвимостью и постоянно брал взаймы под залог, который они выдали, до тех пор, пока средства не были сняты с протоколов.
В своих заявлениях Шеген сказал, что, хотя смарт-контракт на Agave в основном такой же, как и на Aave, который обеспечил 18,4 миллиарда долларов, каждый исследователь безопасности проверил его, поэтому не имеет смысла предполагать, что контракт является безопасным.
Разница между Aave и Agave заключается в том, что «Aave активно проверяет повторный вход, прежде чем размещать токены в основной сети, чтобы избежать подобных атак», — сказал исследователь безопасности блокчейна Мудит Гупта.
Шеген заявил, что не винит разработчиков Agave в том, что они не смогли предотвратить атаку, и сказал:
Агава использовалась небезопасно. Возможно, разработчику следует либо запретить использование токенов с обратными вызовами на платформе, либо добавить дополнительную защиту от повторного входа.
Например, Curve не был взломан сегодня, потому что у него есть дополнительная защита от повторного входа, но я не виню Луиджи и команду Agave, потому что это очень маловероятно, и многие люди остались позади.
Например, Curve не был взломан сегодня, потому что у него есть дополнительная защита от повторного входа, но я не виню Луиджи и команду Agave, потому что это очень маловероятно, и многие люди остались позади.
Комментарии
Категории
Случайное
Анализ цен на Ethereum (ETH)
9-05-2021, 07:33

Генеральный директор Хоскинсон повысил
31-05-2021, 11:02
Как напряженность в Китае и Тайване
6-08-2022, 06:42
Активность биткоин-китов достигла
18-06-2022, 10:26
Что такое MyNeighborAlice (ALICE)
2-06-2021, 08:52